Programista, który myśli jak atakujący.
Robię audyty bezpieczeństwa kodu i infrastruktury. Znajduję podatności, zanim zrobi to ktoś inny, i pokazuję konkretnie, jak je załatać. Stała cena, zakres na piśmie, raport zrozumiały także dla zarządu.
Przewiń, a zabiorę się do pracy.
Oferta
Rozliczam się za zadanie, nie za godziny. Wiesz z góry, ile zapłacisz i co dostaniesz.
-
Mini-audyt
0 złPasywne sprawdzenie Twojej strony i domeny z perspektywy zwykłego internauty: certyfikat TLS, nagłówki bezpieczeństwa, SPF/DKIM/DMARC poczty, widoczne wersje oprogramowania. Krótki raport z listą ryzyk.
-
Audyt bezpieczeństwa kodu
od 4 500 zł nettoSecure code review według OWASP Top 10 i ASVS: autoryzacja, wstrzyknięcia, sekrety, kryptografia, podatne zależności. Każde znalezisko z priorytetem, dowodem i gotową poprawką w kodzie.
-
Audyt infrastruktury i chmury
od 8 000 zł nettoAzure, AWS lub serwery własne: dostępy, sieć, sekrety, CI/CD, kopie zapasowe, logowanie i monitoring. Ocena względem dobrych praktyk (CIS) i wymagań NIS2/KSC, plus plan naprawczy krok po kroku.
-
Test penetracyjny aplikacji webowej
od 6 500 zł nettoGrey-box według OWASP WSTG, w uzgodnionym oknie czasowym. Raport techniczny i podsumowanie dla zarządu. Retest poprawek w ciągu 30 dni w cenie.
-
Naprawa podatności
wycena za zadanieNie zostawiam Cię z samym raportem. Mogę usunąć znalezione problemy w kodzie i konfiguracji, z testami i opisem zmian.
Dokładna cena zależy od wielkości systemu. Wycenę dostajesz w ciągu 2 dni roboczych od rozmowy.
Jak pracuję
- ZapytaniePiszesz, co chcesz sprawdzić. Krótka rozmowa o systemie i celach.
- WycenaStała cena, termin i zakres na piśmie, także to, czego wycena nie obejmuje.
- Akceptacja i upoważnienieTesty zaczynam dopiero po podpisaniu upoważnienia z listą celów i oknem czasowym. Tak jest bezpiecznie i legalnie dla obu stron.
- RealizacjaKrytyczne znaleziska zgłaszam od razu, nie czekam do końca prac.
- Raport i omówienieRaport z priorytetami i planem naprawy, spotkanie z zespołem, retest poprawek.
O mnie
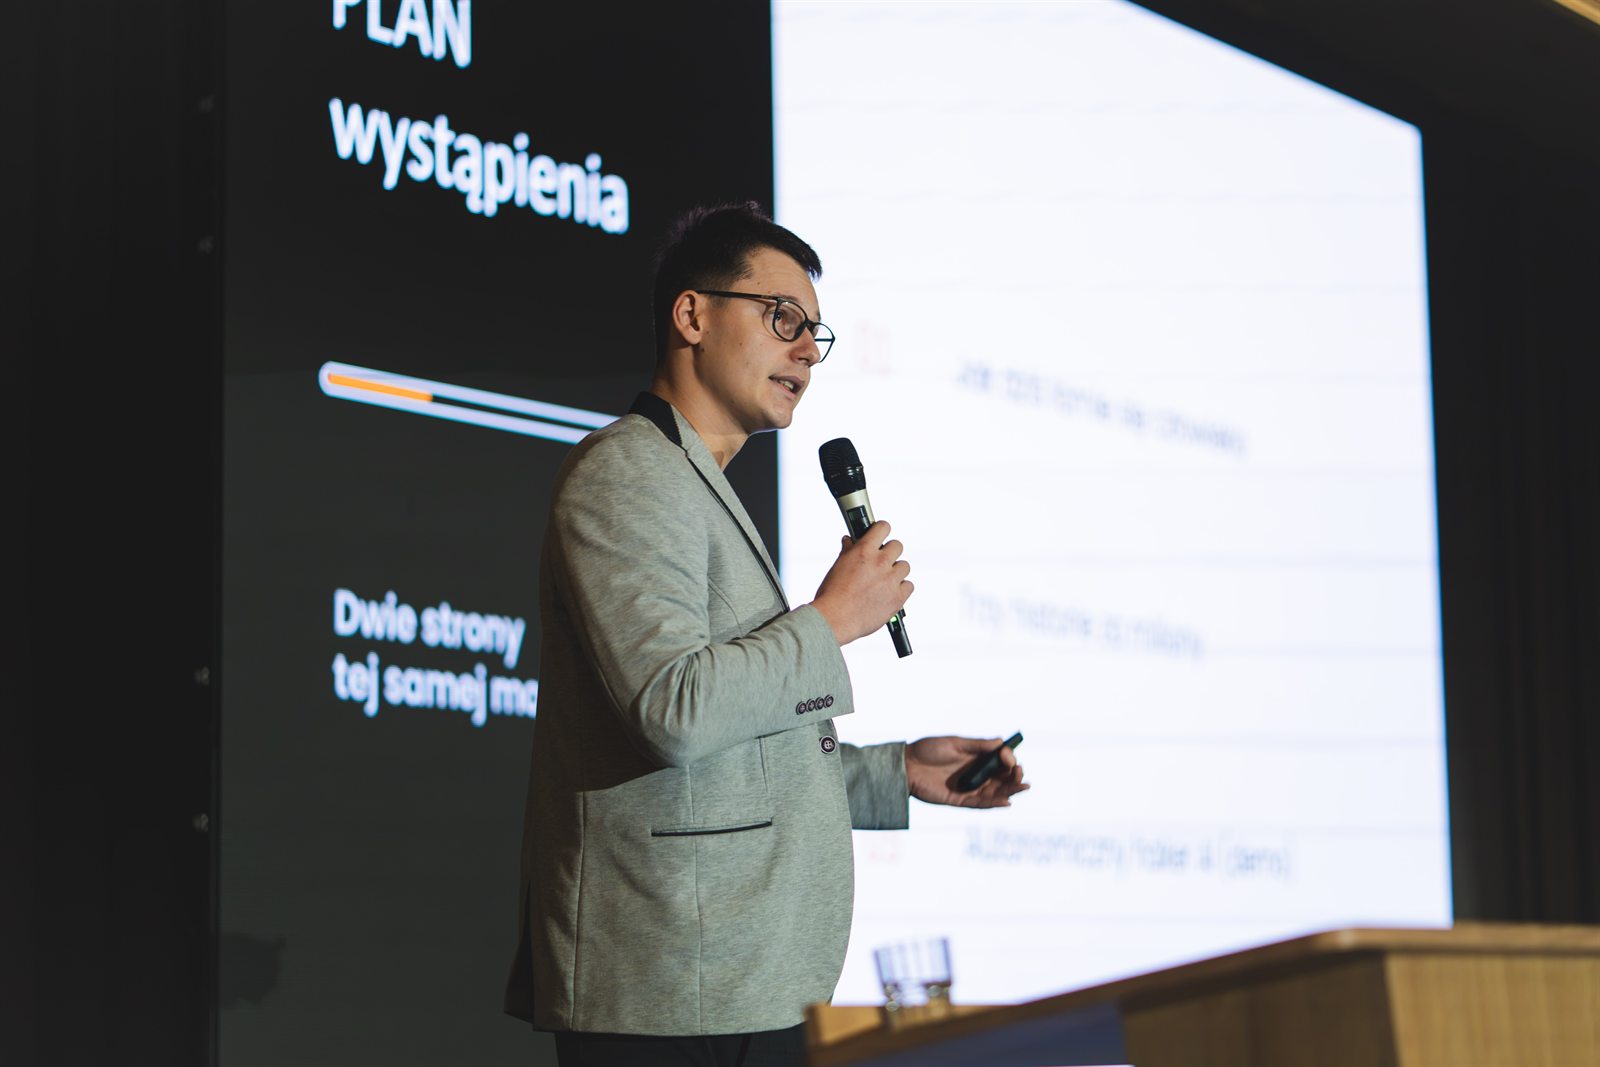
Programowanie
Od ponad 6 lat buduję systemy bankowe i biznesowe, od analizy po wdrożenie. Wiem, jak powstaje kod i gdzie najczęściej zostają w nim dziury.
Bezpieczeństwo
Patrzę na aplikacje i infrastrukturę tak, jak zrobiłby to atakujący: szukam podatności w kodzie, konfiguracji i dostępach, a potem pomagam je naprawić. W Psiandzie, aplikacji mobilnej, w której jestem COO, odpowiadam za DevSecOps.
Absolwent kursów Sekuraka z bezpieczeństwa aplikacji webowych: Websecurity Master, poziom podstawowy i zaawansowany.
Masz system do zbudowania albo do sprawdzenia?
Napisz, czego dotyczy i podaj adres strony. Mini-audyt odeślę w ciągu kilku dni, bez zobowiązań.
piotrekze@hotmail.comalbo napisz do mnie na LinkedIn.